2026 年 10 月 9 日上午,印尼、马来西亚、菲律宾的陆续有人在社交平台发帖:钱包里的币没了,自己没操作过任何转账。这些人的共同点不是操作失误,而是设备都从同一家经销商买的。后续链上追出的规模在 8600 万到 1.03 亿美元之间,被清空的钱包超过 300 个。
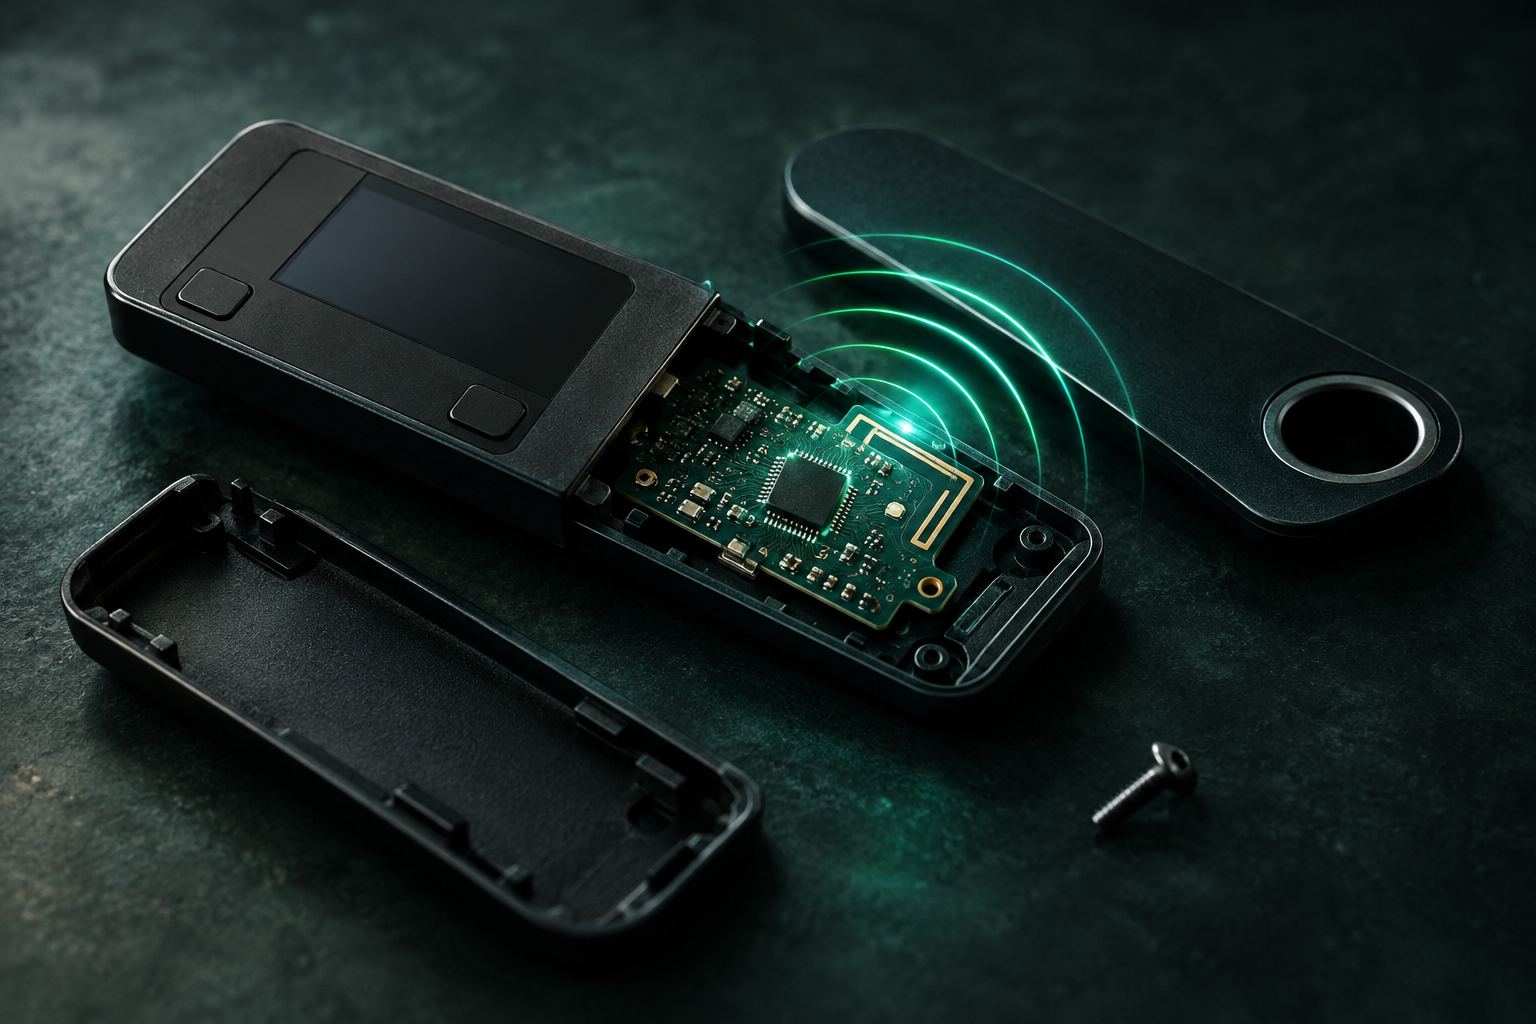
这不是钓鱼邮件,不是键盘记录,也不是安全芯片被破解。芯片是原装的,操作系统是原装的,交易签名全都没被改动。有人在设备出厂之后、开箱之前,把一块带蜂窝网络的小电路板塞进了屏幕背面。
本文逐条核查 Crypto Tips 频道《$93M Drained From Ledger Wallets: Is Yours Safe?》(2026-10-10 发布,时长约 13 分 16 秒)的内容。核查立场:该视频的事实梳理基本准确,对「官方验真工具查不出」这一点的呈现也正确,但它把三件重要的事留在了画面之外。第一,Ledger 自己的文档六年前就写明了这个盲区。第二,损失区间其实横跨 1.03 亿美元。第三,「官网直购就绝对安全」这个建议在 10 月 13 日之后已经不再是 Ledger 自己的口径。
⚡ 速览:这次到底发生了什么
| 项目 | 核查后的事实 |
|---|---|
| 被清空的规模 | 三家独立口径横跨 8600 万–1.034 亿美元,Ledger 官方至今未确认总数 |
| 最完整的链上统计 | Bitquery:9290 万美元 / 311 个钱包 / 5 条链(只算直接流出,按 10 月 9 日价格) |
| 资金去向分布 | TRON 约 7050 万、比特币约 1680 万、以太坊 370 万、BNB Chain 145 万、Polygon 58 万 |
| 能追回的部分 | Tether 冻结 1000 万美元(37 个地址中的 20 个),比特币分文未动 |
| 冻不住的部分 | 约 1510 万美元 USDD 躺在小偷钱包里,Tether 对它没有冻结权 |
| 时间线 | 10 月 9 日 05:07:48 UTC 首次扣款,47 分钟内横扫 5 条链,最后一笔在当日 16:37 UTC |
| 准备期 | 攻击前两周在 TRON 跑了 21 次、以太坊 20 次小额试探转账 |
| Ledger 定性 | 「不是系统性供应链攻击,是本地化分销攻击」;芯片、系统、服务器均未被攻破 |
🔍 第一层:8600 万、9300 万、1.03 亿,三个数字都是真的
视频说「Spector 统计略低于 8700 万」,接着说「到周六早上涨到大约 9300 万、涉及 300 多个钱包」。这两句话都对,但都漏了这段数字还在继续长大这件事,因为不同机构的口径根本不是同一件事在数。
链上研究者 Spector 最初只追了 10 个公开地址,得出的 8600 万是下限。Bitquery 逐链记录每一笔转账,统计口径是「资产直接离开受害钱包的时刻」,明确排出了之后的兑换、钱包间转移和洗钱动作。它的数字是 9290 万美元 / 311 个钱包 / 5 条链(TRON、比特币、以太坊、BNB Chain、Polygon)。另一家 YFarmX 报的是 1.034 亿美元 / 530 个钱包。
三个数字不矛盾,差的是覆盖面。Bitquery 特意说明它比第一版高,是因为小偷还清空了 BNB Chain 和 Polygon 上的钱包,并且用了 5 个不在任何公开名单里的 TRON 地址。
真正的重点在这里:Ledger 至今没有确认任何一个总数。公司在 10 月 13 日的更新里明说,受影响用户数量和损失总额都未经证实。所以「9300 万」这个标题数字,准确的说法是「Bitquery 的链上实测口径」,不是官方定论。
🧩 第二层:验真工具为什么查不出来,Ledger 2019 年就写好了
视频里那句「这样的设备照样能通过 Ledger 自己的 genuine check」,讲得对,但语气像是在揭一个刚刚暴露的漏洞。查 Ledger Donjon 的威胁模型文档会发现,这个盲区是公司自己写进去的,而且写了六年。
Ledger Donjon 2019 年 2 月那篇《A closer look into Ledger security: the root of trust》里有一段:Genuine Check 无法检测对硬件的未授权物理改动,比如间谍植入物,只要原装安全芯片保持完好。现行支持文档的措辞几乎一字不差。
机理其实一句话就能说清。Genuine Check 做的事是:Ledger 的服务器发一个随机挑战数给设备,设备上的安全芯片用出厂时固化的私钥签一份名回来,服务器验证签名通过,就判定「这是正品」。
攻击者要骗过这道检查,根本不需要动芯片。他只要在旁边多装一块板子,听那根把屏幕画面从芯片送到显示器的线说了什么。芯片该签名照常签名,验证照常通过。它本来就该通过,而且它完全不知道自己被人在背后看着。
| 你看到的现象 | 它能证明什么 | 它证明不了什么 |
|---|---|---|
| Genuine Check 通过 | 安全芯片身份认证成功 | 外壳里没有多装别的东西 |
| 塑封完整、盒子没拆 | 没有明显的外观异常 | 箱子被拆过又被封回去,二次封装本就是常规操作 |
| 设备一切正常 | 常规功能正常 | 有一块独立组件在收集显示内容 |
换句话说,这台设备同时是「一台正品的 Ledger」和「一个偷拍设备」。两件事都成立,而验真工具的设计目标从一开始就只是回答第一个问题。至于「该不该信厂商」这个问题本身怎么拆,见信任只能转移不能归零那篇。
🛠 第三层:视频没讲的那块板子,具体长什么样
拆解来自前 Mt. Gox 负责人 Mark Karpelès 领衔的 Tibane Labs。迄今公开的样本有三个世代,共同点是都用 STM32 微控制器 + 2×2 毫米的 eSIM + 一块屏蔽过的 LTE 模块,电路板是量产的柔性板而不是手工焊接。
- 早期版本:把原装电池换成小一号电池腾空间,天线横贴在电池和 LTE 模块上,拆开肉眼可见。
- 2026 年 9 月样本:电路板藏在屏幕下方原本该放泡棉的位置,沿用原装电池,外观看不出异常。Tibane 的报告称这块板子是量产的柔性板,不是手工焊接。
- 输出方式:设备初始化时屏幕会显示 24 个词,植入物识别到这些画面,微控制器逐词解码,用 eSIM 走蜂窝网络发出去。用户的手机、电脑、Wi-Fi 全程没参与。
拿到这 24 个词之后,剩下的事就不需要原设备了。攻击者在任何一台机器上重建钱包,把钱转走。原设备甚至不需要收到一笔恶意交易。Ledger 自己的表述是:植入物「不修改安全芯片,不修改操作系统,不改动任何交易或签名」。
🕐 第四层:22.5 小时这个数字对得上
视频提出一个推测:Karpelès 10 月 8 日(周四)上午发帖展示那块带 SIM 卡的隐藏模块,说要追踪这些 SIM 卡最后一次连的是哪里,22.5 小时后第一波大规模扣款开始,因此认为「是这条帖子逼得他们提前动手」。视频自己也很谨慎,说这是推测,只有小偷能证明。
这个推测可以和链上记录对一遍,结果吻合得相当惊人。Bitquery 的时间线显示,10 月 9 日 05:07:48 UTC,13 个 TRON 钱包签下同一份授权,一分钟后累计提走 2900 万美元。8 秒后 BNB Chain 和 Polygon 上也出现了首笔扣款。05:54:20,比特币上 111 个地址在同一个区块内被清空,约 203 枚 BTC。全天最后一笔在 16:37 UTC。
从 05:07 到 16:37,横跨 5 条链、11 个半小时。
把视频说的「22.5 小时」倒推回 05:07 UTC,落点正好是周四上午。两边对上了。
不过视频自己也点到了另一个更有意思的细节:Bitquery 记录到攻击前两周,小偷在 TRON 上跑了 21 次、以太坊上跑了 20 次小额试探:先转给小额地址付手续费、请求授权、再原路退回。也就是说他们在两周前就已经在演练了。演练说明准备是长期的,帖子只可能决定了何时收网。
🧾 第五层:钱追得回来多少
Tether 冻结了 1000 万美元,37 个地址中的 20 个。但这只是全部被盗资金的一小部分,原因有两个。
第一,损失高度集中在 TRON 上的 USDT。Bitquery 的分布是:TRON 约 7050 万美元、比特币约 1680 万美元、以太坊 370 万美元、BNB Chain 145 万美元、Polygon 58 万美元。以太坊那边有 1,254 枚 ETH 在 10 月 9 日下午分三批进了 Tornado Cash。
第二,比特币那 1680 万美元不存在「中心方按下暂停键」这回事。Bitquery 明确写了:比特币分文未动,大部分 ETH 也还躺在已知的地址里。攻击者在 10 月 11 日时手上还有约 14810 枚 ETH。
最刺眼的一项是视频提到但没给数字的那笔:约 1510 万美元 USDD 已经换进了小偷的钱包。USDD 是 Tether 之外的稳定币,冻结权不在 Tether 手里。同时约 2990 枚 ETH 走过 Tornado Cash 后换成 Zcash。这两笔构成了「冻结机制能救回来的部分」的实际上限。
📌 第六层:经销商易主这件事,各方口径还不一样
视频提到 CryptoBilis 2020 年在马来西亚创办,创始人是 Aravind Prabhu 和另外两人,Ledger 的官网至少从 2023 年起就把它列为马来西亚、印尼、菲律宾的官方经销商。创始人在被追问时表示生意已在 3 月出售,新管理层要求保密到 10 月 19 日。公司登记信息显示现在由单一股东持有。
这一步必须写清楚限度:Ledger 没有确认股权变更与植入物之间存在任何关联,也没有公开说明是谁、在分销链的哪一环动的手。创始人自己的说法是「我们已经不再参与这家公司」。视频的措辞(「买下最弱的一环」)是一个类比,不是结论。这段涉及第三方公司的说法,本文只陈述视频转述的内容与 Ledger 的公开回应,不做事实认定。
唯一有第三方正式表态的是 Ledger 自己:10 月 15 日的官方博文里写明,一个高度组织化的团伙花数月时间采购正品设备、开箱、装入定制隐藏组件,再通过东南亚经销商放回流通渠道。CEO Pascal Gauthier 说公司至今不知道设备是在哪里被动的,「正在审查适用于我们直销和经销商的控制措施」。
Ledger 在同一篇博文里透露了一个反直觉的调查结果:他们派团队去德国本地市场买回并拆检了多台门店设备,也检查了仓库样品,每一台都是干净的;自家库存抽检大批样品也未发现被动过手脚。公司的定性原话是「这不是系统性供应链攻击,是本地化分销攻击」。
⚠️ 第七层:视频那句「官网直购就不用担心」,10 月 13 日之后已经不成立了
视频在操作建议部分说,如果你直接从 Ledger 官网买、自己手打 Ledger.com,那么目前没有任何迹象指向你需要担心。这一句在视频发布当天(10 月 10 日)还是成立的,但两天后就过期了。
10 月 13 日发生了三件事。德国一位消费者报告在 MediaMarkt 买到的设备有同样的改装痕迹,多余的排线和 LTE 模块;门店店员称不是退货,库存记录显示来自经销商 Aqipa GmbH。MediaMarktSaturn 集团随后在其经营的所有国家把 Ledger 产品全部下架,发言人对 Cointelegraph 表示这是预防措施。另外,Karpelès 报告称在新加坡机场的一个名为 Metapod 的电子产品柜台也买到了带植入物的设备。
Ledger 对此的表述是:目前确认的案例仍然全部指向东南亚经销商 CryptoBilis,德国那例没有资金损失,公司正在复核但未确认其他来源的设备被盗。但它同时要求东南亚与香港的经销商全面停售、下架,并更新了规则:产品不再上货架展示,库存留在后仓、购买时当面交接,退货无论外观如何一律不得再售。
这组改动比任何技术修补都更能说明问题:Ledger 自己的产品文档里,攻击面第一次被官方承认落在「一双双手」上,而不是芯片上。
🎯 现在该做什么:按设备来源分三种情况
视频给的操作建议基本站得住,其中有一条是本次事件里最容易被忽略的,转述如下:受损的是那 24 个词,不是新设备。如果你把旧的助记词输入进一台新机器来「迁移」,那 24 个词会经过同一块屏幕。新设备如果被动过手脚,它照样会被读走。换设备不换词,等于没换。
| 你的情况 | 该做什么 |
|---|---|
| 直接官网下单,且收件地址在公司所在国 | 目前没有任何证据指向这类用户。不要恐慌性转移资产。每一次转账都是一次新的风险暴露。 |
| 设备还躺在盒子里没拆 | 不要初始化。来源不明就按已泄露处理。 |
| 近 90 天内从 CryptoBilis、或从该区域其他可能卖过其库存的商家购买,且已初始化 | 官网直购新设备 → 在设备上生成全新助记词 → 用旧词转出全部资产 → 作废旧词。不要把旧词输入任何设备。 |
| 从 Amazon、eBay 或任何第三方 marketplace 购买 | 认真回想它真正从哪来、以及可能经过谁的手。平台标签不构成来源证明。 |
Bitquery 有个观察值得注意:Ledger 给的建议窗口是「过去 90 天」,但被追踪到的受害钱包里超过八成在 6 月或之后才首次入金。这暗示问题设备可能比 90 天窗口卖得更早。这个口径差是第三方分析结论,不是 Ledger 官方表述。
🚨 第二波已经来了:仿冒固件更新页面在钓助记词
视频结尾提醒「接下来要小心假网站、假 Google 广告、假 App」,方向对。10 月 16 日,慢雾团队发布威胁情报,把这条线具体化了:攻击者已经在用仿冒的「Ledger 固件更新」页面做钓鱼 bait。
页面结构也照着官方流程抄了一遍:先是一个仿造的 Genuine Check 页,然后是设备型号选择界面和一个「Update Now」按钮,最后才引出输入 24 个词的请求。
慢雾给的两条建议:永远不要通过网页链接更新设备固件;永远不要在任何输入框里输入助记词。
真实的 Ledger 固件更新走官方 Ledger Wallet 应用(旧称 Ledger Live),每一步都需要在设备屏幕上确认。Ledger 官网的钓鱼活动追踪页明确声明:他们从不发邮件要求用户更新设备固件,也绝不会主动致电或发私信索要助记词。
判断真伪有一条不需要任何技术知识的硬标准:任何在网页、应用或输入框里索要你那 24 个词的地方,一定是诈骗。助记词的设计用途就是只交给设备本身,厂商没有任何理由在任何其他场景索取它。
📉 同一时期的另外两笔账,和这起事件的量级对照
视频在结尾把这起事件和同期的另外几笔账放在一起,这个对照是有效的,但两边的数字都需要修正。
Coldcard 固件缺陷。视频说「约 8800 万美元」。8800 万是其中一个时间点的快照:Galaxy Research 在识别出第三波扫描后给出的估计是 1,367.05 枚 BTC、约 8860 万美元、涉及 4585 个地址。但到 8 月 7 日 Galaxy 的确认数变成了 1,719 枚 BTC、约 1.11 亿美元;TRM Labs 的独立统计是 1,816 枚、约 1.16 亿美元、涉及 5200 多个地址。已发表的估计区间横跨 1,596–2,055 枚 BTC。这个缺陷的机理值得单独看:一行 2021 年 3 月随固件 4.0.1 发出的构建设置,让种子生成绕开了硬件随机数发生器,实效熵从设计的 128 位掉到 Mk2/Mk3 的约 40 位、Mk4/Mk5/Q 的约 72 位。机制分析见固件熵缺陷那篇拆解。
App Store 上的假 Ledger 应用。视频说「约 950 万美元」,这个数字准确。事件发生在 2026 年 4 月 7 日至 13 日,50 多名受害者,跨比特币、以太坊、Tron、Solana、XRP 五条链。应用发布者名为「Leva Heal Limited」,与 Ledger SAS 无任何关联。资金经 150 多个 KuCoin 充值地址转入一个名为 AudiA6 的混币服务。同一手法在 2023 年经 Microsoft Store 偷走约 76.8 万美元。
Bitget 平台被盗。视频说「约 3.87 亿美元」,与本站那起3.875 亿美元平台盗案的全过程复盘对得上。那次也是私钥没丢,是供应链后门伪造了签名授权。三起事件的共同点不在技术难度,而在于攻击面都不在「密码学」这一层。
🧭 可以怎么做 / 不建议自行处理
可以做的:
- 官网直购设备,不要从任何第三方 marketplace 或经销商处买。本次事件的攻击面精确地落在这一段路上。
- 在设备上亲手生成助记词,亲手抄在纸上,不连任何互联网设备。盒子里预印的词、或已经写好的卡片,一律不用。
- 资产分散到不止一个品牌的设备上,金额大的用多签。单台设备出问题不至于全部归零。
- 把「我买设备的渠道」当作资产配置的一部分来审,而不是当作购物细节。
不建议自行处理的:
- 不要拆开设备去检查。Ledger 自己警告过,拆开可能损坏设备;而且检查结果也不能反过来证明你手上这台没问题。
- 不要因为恐慌把币转移到另一台来路不明的老设备上。转移动作本身会扩大暴露面。
- 不要相信任何自称「帮你找回被盗资金」的人。Ledger 和 CryptoBilis 都单独发过警告,这类邀约几乎都是二次诈骗。
🔗 参考来源
- Ledger Donjon — A closer look into Ledger security: the root of trust(2019-02-25):Genuine Check 检测不到安全芯片保持完好时的物理改动。
- Ledger 官方支持文档「Check hardware integrity」:同一句限制的现行版本。
- Ledger 官方博文《Ledger's Response to the Hardware Implant Attack》(2026-10-15):定性为「本地化分销攻击」,德国抽检与仓库抽检均未发现被动过手脚的产品。
- Ledger Donjon 技术说明(2026-10-13):植入物位于外壳内部、读取屏幕数据、经 LTE 与预置 eSIM 传输,不改动安全芯片与操作系统。
- Bitquery Investigation — Ledger CryptoBilis Hack:9290 万美元 / 311 个钱包 / 5 条链;10 月 9 日逐 15 分钟资金流出时间线;Tether 冻结 1000 万美元。
- Tibane Labs — Ledger Nano X Implant 拆解报告:三个世代的植入物构造。
- SlowMist 威胁情报(2026-10-16):仿冒固件更新页面与仿造 Genuine Check 页钓鱼。
- The Hacker News / BleepingComputer / Help Net Security(2026-10-12 至 10-14):MediaMarktSaturn 全境下架与德国案例、东南亚与香港停售范围。
- Galaxy Research 与 TRM Labs 关于 Coldcard 固件缺陷的损失口径(2026-08)。
- ZachXBT 关于 App Store 假 Ledger 应用的链上追踪(2026-04)。
本文为科普整理,不构成投资建议。事件仍在调查中,损失金额、涉及设备数量与责任认定均可能变动;文中已分别标注官方口径与第三方链上口径。涉及第三方公司的未证实指控,本文只作陈述,不作认定。